
El Presidente de México aseguró que el ataque cibernético fue realizado por gente especializada que no existe en México.
CIUDAD DE MÉXICO, septiembre 30 (XPFM). -El Presidente de México, Andrés Manuel López Obrador, reconoció este viernes que la Secretaría de la Defensa Nacional (SEDENA) fue objetivo de un hackeo y cerca de 6 Terabytes fueron sustraídos en el ataque cibernético.
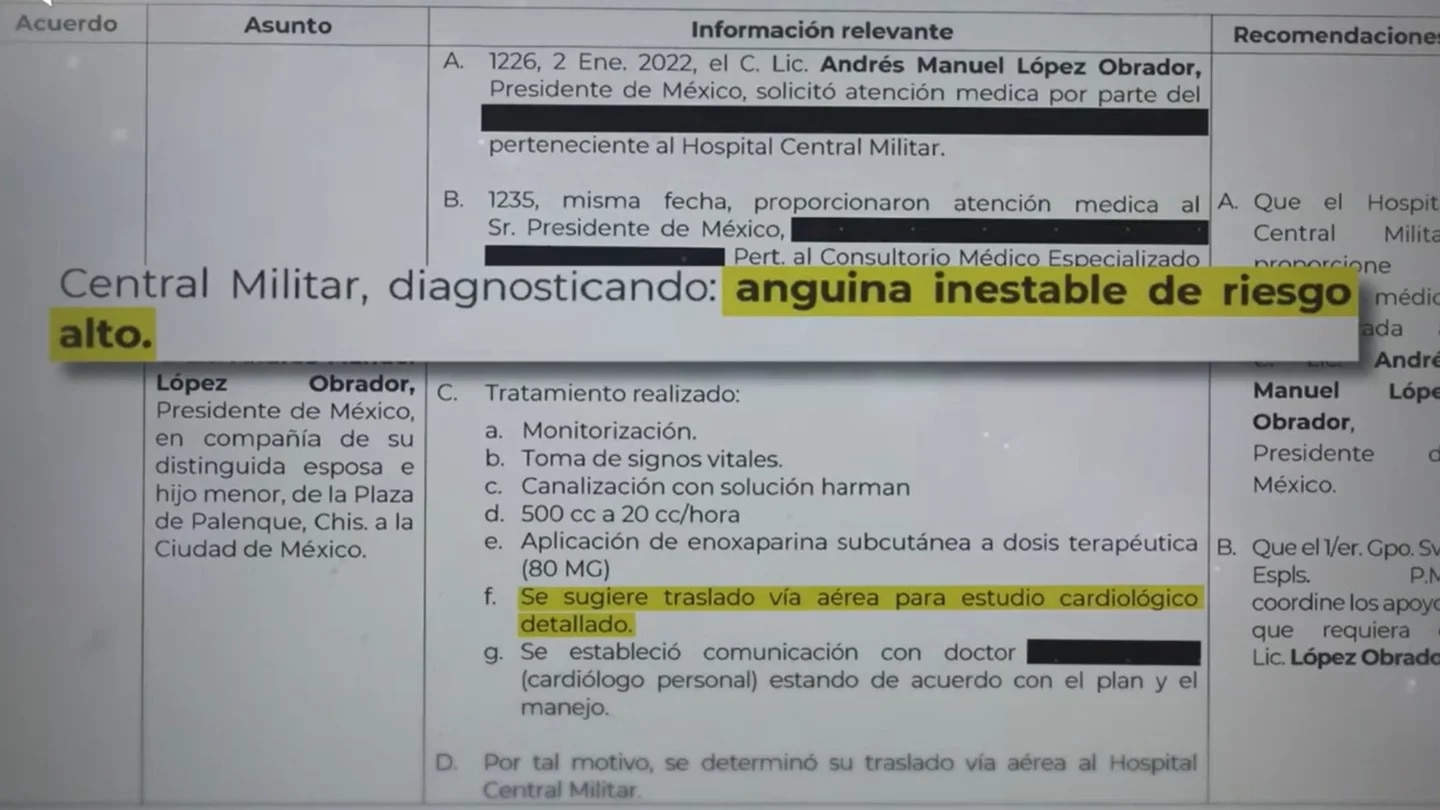
El primer medio en dar a conocer este hecho fue Latinus con Carlos Loret de Mola, quien lo informó la noche de este jueves y señaló que entre los documentos sustraídos se habla del “Culiacanazo”, la salud del Presidente López Obrador y más temas de seguridad nacional.
De acuerdo a los primeros informes el responsable del ciber ataque es un grupo autodenominado Guacamaya, quien además de robar información de la SEDENA también robó de los ejércitos de Chile y Colombia.
Durante su tradicional conferencia matutina, el dignatario mexicano reconoció lo ocurrido, pero destacó que hasta el momento no se ha divulgado nada que no se conozca ya.
“Es cierto, sí hubo un ataque cibernético, así le llaman al robo de información y mediante estos mecanismos modernos extraen archivos. Es gente muy especializada, no sé si en México haya especialistas en este ramo de la cibernética.
“Aprovecharon que está llevando a cabo un cambio en el sistema de información por eso son profesionales”, aseguró el Presidente Andrés Manuel López Obrador.
Con este robo de información ocurrido el pasado 19 de septiembre, sería la tercera vez en que la Secretaría de la Defensa es hackeada vulnerando el programa de seguridad Proxyshell que permite ejecutar remotamente códigos en el servidor para acceder a servidores de la SEDENA.
Mediante un pronunciamiento enviado a Enlace Hacktgivista, el Grupo Guacamaya se responsabilizó del ataque, informando que además de México, Colombia y Chile, obtuvieron informes de la Guardia Nacional de El Salvador.
“Filtramos sistemas militares y policiales de México, Perú, Salvador, Chile, Colombia y entregamos esto a quienes legítimamente hagan lo que puedan con estas informaciones”, reconoció Grupo Guacamaya.
Expertos en seguridad cibernética explicaron que los atacantes utilizaron una herramienta llamada Zmap que puede escanear todos los servidores que utilizan Microsoft Exchange para después violar los tres niveles de ProxyShell.

