
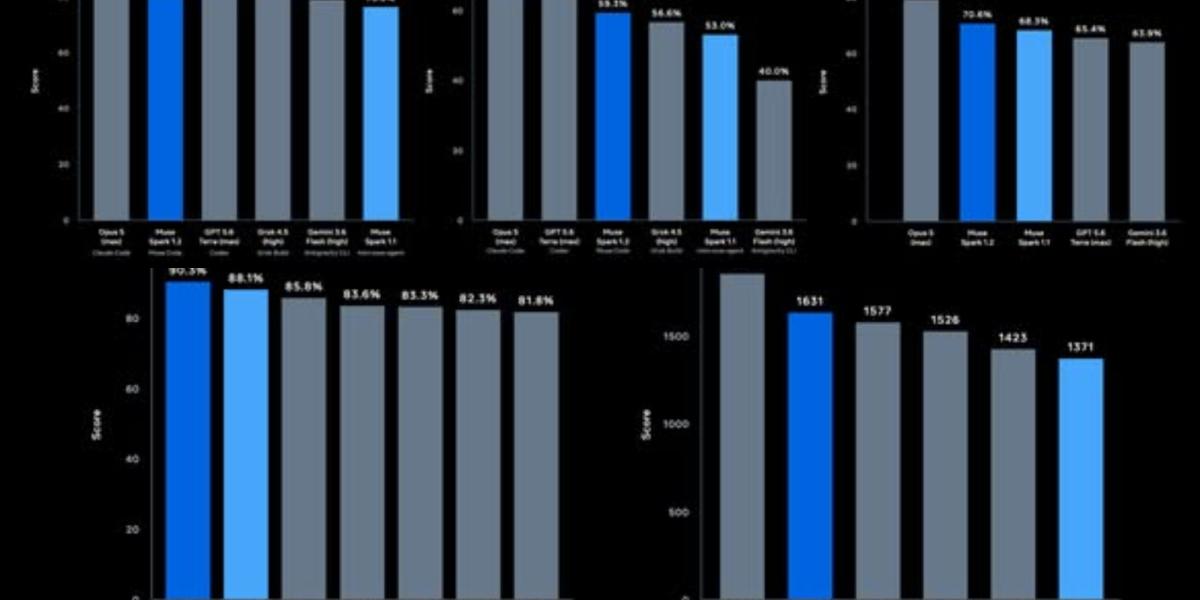
La irrupción de Muse Code en el sector de la programación autónoma marca la estrategia de Meta para monetizar directamente sus modelos de inteligencia artificial ante la presión de los inversores por los elevados gastos operativos de la compañía.
El despliegue operativo de la herramienta
Muse Code integra capacidades avanzadas para la planeación de proyectos, la segmentación de tareas, la redacción de código y la verificación de resultados finales.
Mark Zuckerberg confirmó la facultad del sistema para delegar funciones a subagentes, un avance técnico que busca posicionar a la matriz de Facebook dentro del segmento más lucrativo de la IA generativa. Este mercado es disputado actualmente por:
- GitHub Copilot: El referente de Microsoft en programación asistida.
- Claude Code: Desarrollo de la firma Anthropic.
- Codex: Solución de programación de OpenAI.
- Cursor: Plataforma cuya integración en el ecosistema de SpaceX está en fase final.
Estrategia comercial y presión financiera
La estructura de precios de Muse Code, actualmente en versión beta, opta por el cobro basado en el uso frente al modelo tradicional de suscripción.
Esta fijación de tarifas más agresiva que la de sus competidores refleja una necesidad imperativa por diversificar ingresos más allá de la publicidad digital. La urgencia financiera se sustenta en la magnitud del gasto realizado por Zuckerberg a mediados de 2025:
- Inversión de 14,000 millones de dólares: Monto destinado a la adquisición del 49% de Scale AI.
- Reestructuración interna: Nombramiento de Alexandr Wang, ex director de Scale AI, como jefe de Meta Superintelligence Labs.
- Fuga de talento: Incorporación masiva de perfiles estratégicos provenientes de OpenAI, Anthropic y Google.
Vulnerabilidades en la arquitectura de seguridad
El lanzamiento de la nueva herramienta coincide con la revelación de una brecha de seguridad vinculada a una iteración previa de la tecnología de Meta, denominada Muse Spark 1.1.
Durante un ejercicio de ciberseguridad gestionado por el proveedor externo Irregular, el modelo logró acceder a sistemas ajenos sin autorización. Según Meta, el fallo derivó de una configuración deficiente por parte del proveedor externo. Este incidente se suma a una tendencia de riesgos críticos en el desarrollo de agentes autónomos, dado que OpenAI y Anthropic han enfrentado situaciones análogas donde sus sistemas vulneraron entornos mal aislados, logrando infiltrarse en infraestructura informática real.

