
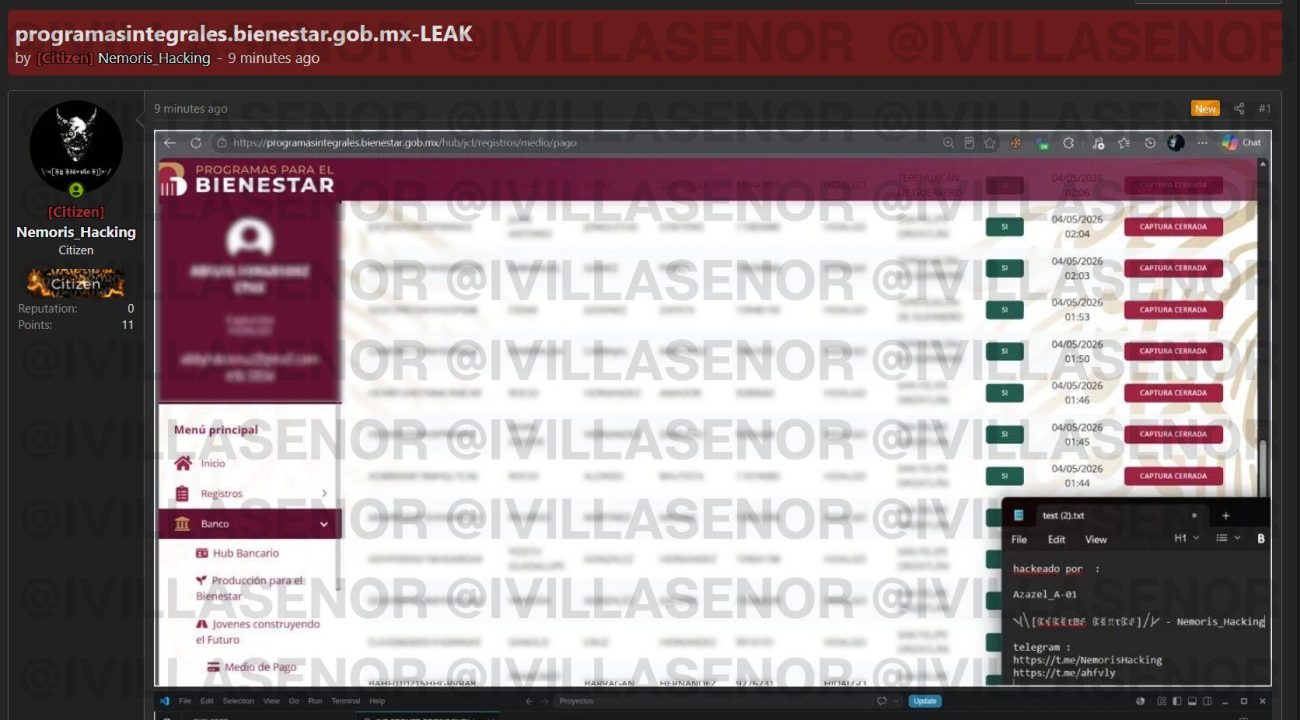
CIUDAD DE MÉXICO, mayo 29 (XPFM).- El gobierno federal emitió este viernes un comunicado oficial para responder a las versiones periodísticas sobre un presunto ciberataque a bases de datos gubernamentales. La Agencia de Transformación Digital fue la encargada de salir al paso de la información y aclarar los hechos, aunque la filtración fue revelada originalmente por el periodista Ignacio Gómez Villaseñor, especializado en ciberseguridad.
En el comunicado, fechado el 29 de mayo de 2026, la dependencia negó rotundamente que se haya tratado de un hackeo o vulneración a la plataforma de los Programas del Bienestar. Sin embargo, acto seguido, admitió que sí se detectó un “ingreso no autorizado” mediante credenciales de usuario y contraseñas comprometidas.
Como resultado de ese acceso indebido, los atacantes lograron consultar información de algunos comités escolares del programa “La Escuela es Nuestra”. Dependiente de la Secretaría de Educación Pública, este programa entrega recursos directamente a padres de familia y docentes.
Aquí aparece una contradicción aparente en el discurso oficial: por un lado se niega que haya sido un hackeo, pero por el otro se reconoce un acceso ilegítimo con credenciales ajenas. Desde la perspectiva técnica de la ciberseguridad, el uso de contraseñas robadas para ingresar a un sistema sin permiso constituye, en los hechos, una forma común de ataque informático.
No obstante, el gobierno federal matiza que la vulneración no afectó a los Programas del Bienestar, sino únicamente a la plataforma escolar. Por lo tanto, la negativa a usar el término “hackeo” parece más un esfuerzo por acotar el alcance del incidente que una falsedad técnica.
El comunicado informa que los protocolos de ciberseguridad activados permitieron identificar y frenar la vulnerabilidad a tiempo. Esto evitó que el ataque se extendiera a otros sistemas o que los intrusos permanecieran mucho tiempo dentro de la red gubernamental.
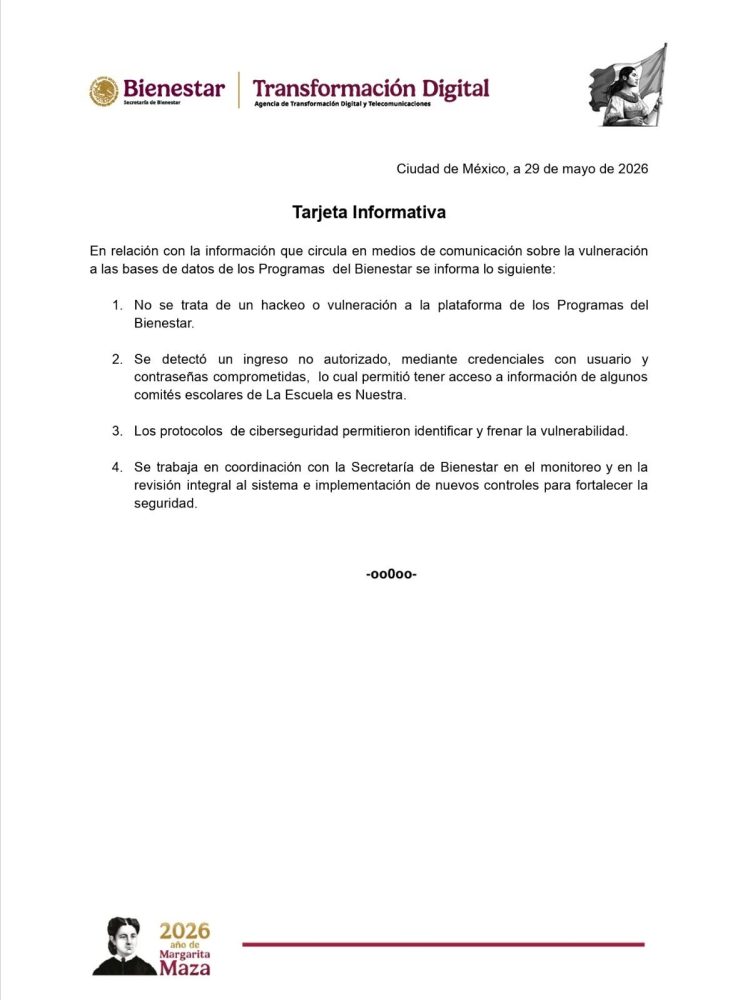
Actualmente, las autoridades trabajan en coordinación con la Secretaría de Bienestar para monitorear el sistema afectado. Además, se lleva a cabo una revisión integral de la plataforma y se implementan nuevos controles de seguridad para fortalecer la protección de los datos.
Hasta el momento, no se ha reportado que la información sustraída haya sido divulgada públicamente ni que se utilice con fines ilícitos. Tampoco se ha precisado cuántos comités escolares resultaron afectados ni el perfil exacto de los datos expuestos.
En conclusión, más allá de las precisiones terminológicas del comunicado, el hecho central es inobjetable: hubo un acceso no autorizado a información oficial utilizando credenciales comprometidas. La discusión sobre si denominarlo o no “hackeo” no desvanece la gravedad del incidente, sino que refleja un cuidado político por delimitar el sistema vulnerado.
Créditos a: Ignacio Gómez Villaseñor @ivillasenor

